VPN流量加密是指数据在通过虚拟专用网络传输时,被加密算法转换为密文的过程,以确保数据在公共网络中不被窃取或篡改。其基本原理是将原始数据包封装进一个加密隧道中,只有拥有正确密钥的接收端才能解密并还原数据。
从局域网接入云端服务
假设某公司员工在家通过家庭宽带访问公司内部文件服务器。数据包离开家中路由器的瞬间,会被VPN客户端捕获。客户端根据预设协议(如IPsec或OpenVPN),风驰加速器先对文件读取请求进行对称加密,再利用非对称加密机制安全交换会话密钥。随后,加密后的数据被封装并添加外层头部,伪装成普通互联网流量发送至公司网关。
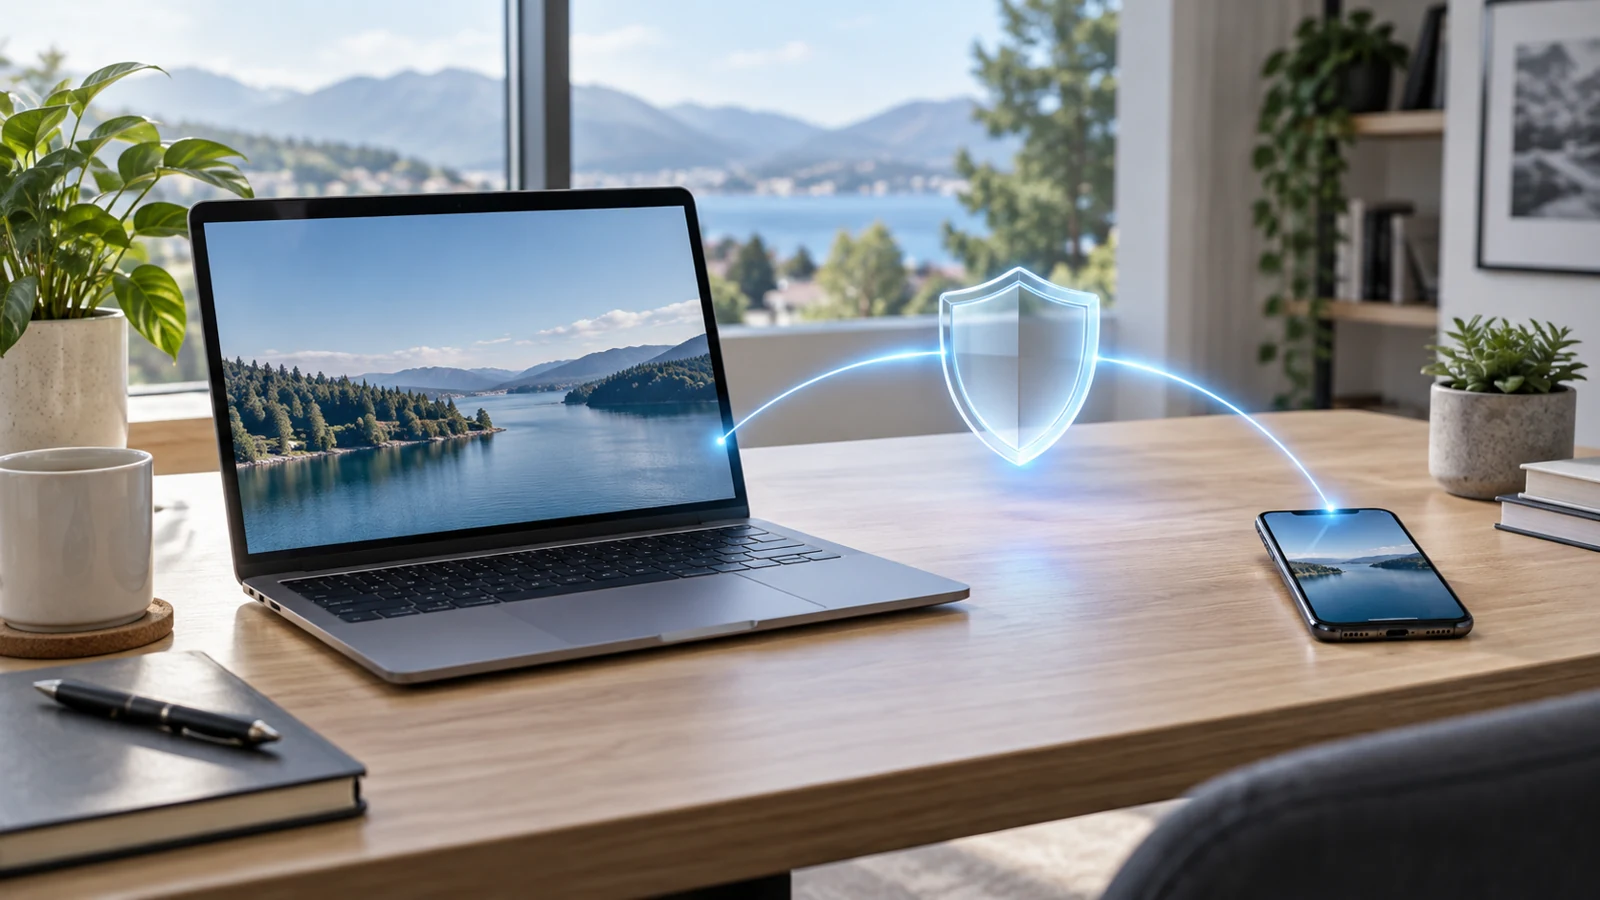
数据包离开家庭路由器后,会被加密封装进安全隧道,以保护传输过程中的隐私与完整性。
隧道建立与数据封装
在数据传输开始前,通信双方需通过控制通道建立安全关联。这个过程涉及身份认证与密钥协商,风驰确保两端设备能独立生成相同的加密参数。一旦隧道建立,所有经过的数据包都采用“加密-封装”模式。外层封装通常使用UDP或TCP端口,使得中间的路由器只能看到外部IP地址,而无法解析内部真实的源IP和载荷内容,从而隐藏了内网结构。
解密还原与完整性校验
数据包到达公司网关后,网关识别出这是VPN流量,调用相同的会话密钥进行解密。解密前,系统会先校验数据的完整性哈希值,确认数据在传输途中未被篡改。校验通过后,网关剥离外层封装,提取出原始的明文数据,并将其交给内部网络处理。整个过程对应用层程序透明,用户无需感知底层发生的加密与解密操作。
适用边界与性能影响
VPN加密主要适用于跨公网传输敏感数据或远程访问受限资源的场景。它解决的是传输链路中的窃听和篡改问题,但不防止数据在源头或目的地泄露。由于加密和解密需要消耗计算资源,加上封装带来的额外头部开销,通常会略微增加延迟并降低有效带宽。对于实时性要求极高的大流量业务,需评估加密算法对硬件性能的占用,或采用硬件加速模块来维持网络流畅度。